Zwei kritische Sicherheitslücken in PHP: Wir haben umgehend reagiert.
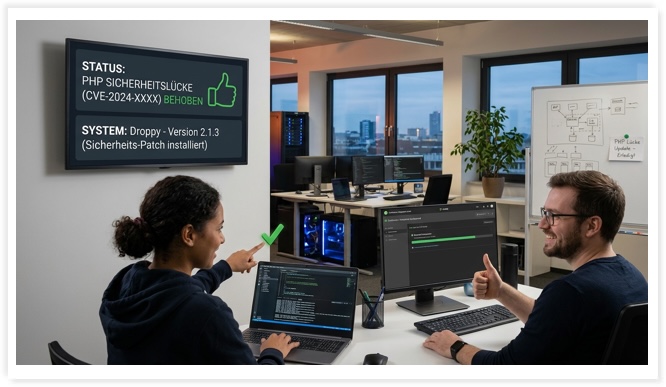
Am 21. Oktober 2026 veröffentlichte das PHP-Projekt dringende Sicherheitsupdates für zwei kritische Schwachstellen. Unter bestimmten Voraussetzungen könnten Angreifer darüber Schadcode auf betroffenen Webservern ausführen – auch ohne sich zuvor anmelden zu müssen. Wir haben die Meldungen sofort geprüft und die erforderlichen Sicherheitsmassnahmen für DROPPY umgesetzt.
Worum geht es bei den PHP-Sicherheitslücken?
PHP ist eine weit verbreitete Programmiersprache, mit der dynamische Webseiten und viele Onlinedienste betrieben werden. Die am 21. Oktober veröffentlichten Sicherheitsmeldungen betreffen zwei Schwachstellen, die als CVE-2026-109618 und CVE-2026-109619 geführt werden. Beide wurden mit einem kritischen Schweregrad bewertet.
Vereinfacht gesagt können Fehler bei der internen Speicherverwaltung dazu führen, dass ein speziell aufgebauter Aufruf den PHP-Prozess in einen unerwarteten Zustand bringt. Unter den beschriebenen Bedingungen könnte ein Angreifer dadurch eigenen Code auf einem verwundbaren Server ausführen. Das ist besonders ernst zu nehmen, weil ein solcher Angriff keine vorherige Anmeldung voraussetzen muss.
Betroffen sind nicht nur einzelne Webseiten oder ein bestimmtes Content-Management-System. Die Schwachstellen liegen in PHP selbst und können deshalb unterschiedliche Anwendungen betreffen, sofern diese auf einer verwundbaren PHP-Installation laufen.
Welche PHP-Versionen sind betroffen?
Laut dem PHP-Projekt beheben die am 21. Oktober 2026 veröffentlichten Versionen die beiden kritischen Schwachstellen. Die entsprechenden korrigierten Versionen sind PHP 8.5.12, PHP 8.4.27, PHP 8.3.36 und PHP 8.2.35. Frühere Versionen dieser Entwicklungszweige sind betroffen. Für ältere, nicht mehr regulär unterstützte PHP-Versionen ist besondere Vorsicht geboten; hier hängt die Verfügbarkeit von Korrekturen gegebenenfalls auch vom jeweiligen Distributions- oder Hosting-Anbieter ab.
Am 23. Oktober wurde ausserdem eine weitere PHP-Schwachstelle öffentlich erwähnt. Nach den bisher verfügbaren Angaben betrifft sie spezielle, ungewöhnliche Konfigurationen. Die Details und empfohlenen Gegenmassnahmen sollten deshalb direkt anhand der offiziellen PHP-Sicherheitsinformationen geprüft werden.
Wie hat DROPPY reagiert?
Sobald die Meldung bekannt wurde, haben wir die Situation geprüft und unverzüglich reagiert. Wir haben die notwendigen Sicherheitsupdates und Sicherheitsmassnahmen umgesetzt, um den Betrieb von DROPPY weiterhin zuverlässig zu schützen.
Nach unserem aktuellen Kenntnisstand wurden keine Nutzerdaten gefährdet oder kompromittiert. Wir nehmen solche Meldungen ernst und beobachten die Sicherheitslage fortlaufend. Unser Ziel ist es, mögliche Risiken frühzeitig zu erkennen und notwendige Massnahmen so schnell wie möglich umzusetzen.
Was bedeutet das für unsere Nutzer?
DROPPY kann wie gewohnt genutzt werden. Nach aktuellem Kenntnisstand gibt es keine Hinweise darauf, dass Dateien oder andere Nutzerdaten aufgrund dieser Sicherheitslücken betroffen waren. Sicherheit ist jedoch kein einmaliger Vorgang: Wir halten unsere Systeme auf dem aktuellen Stand und überprüfen sicherheitsrelevante Entwicklungen laufend.
Die Sicherheitslücken zeigen einmal mehr, wie wichtig es ist, Server-Software zeitnah zu aktualisieren. Neben der PHP-Version gehören dazu auch das Betriebssystem, der Webserver und alle weiteren eingesetzten Komponenten. Bei verwalteten Hosting-Angeboten sollten Betreiber die Informationen ihres Hosting-Anbieters beachten.
Offizielle Informationen
Die technischen Details und die empfohlenen Versionen können sich weiterentwickeln. Verbindliche und aktuelle Angaben finden Sie direkt bei den zuständigen Stellen:
- star PHP-Projekt: Sicherheitsmeldung und korrigierte Versionen
- star CERT-EU: Technische Einordnung und Empfehlungen
Wir danken Ihnen für Ihr Vertrauen in DROPPY. Der Schutz Ihrer Dateien und persönlichen Daten bleibt für uns ein wichtiger Bestandteil unseres täglichen Betriebs.